

Campagnes de sensibilisation à la cybersécurité : Validez les compétences, pas les heures de formation.

Et s’il était possible de superviser un radar de maturité des compétences SSI à l’échelle de l’entreprise ? Le Custom Learning ou la création de parcours individualisés de sensibilisation constituent des éléments de réponse intéressants pour les garants de la sécurité du SI d’une entreprise.
L’augmentation des cyberattaques, la complexification des architectures IT et l’évolution des usages utilisateurs ne facilitent pas la tâche du RSSI. Sensibiliser les hommes et les femmes à la cybersécurité n’est plus une option. Mais comment évaluer clairement le niveau de maturité SSI de l’entreprise ? Les indicateurs classiques de suivi des campagnes e-learning et de phishing sont nécessaires mais insuffisants pour mesurer précisément le niveau d’exposition de l’entreprise à des “vulnérabilités humaines”.
Et s’il était possible de superviser un radar de maturité des compétences SSI à l’échelle de l’entreprise ?
Le Custom Learning ou la création de parcours individualisés de sensibilisation constituent un élément de réponse intéressant pour les garants de la sécurité du SI d’une entreprise.
1 : Qu’est-ce qu’une campagne de sensibilisation à la cybersécurité ?
Le but de toute action de sensibilisation est de transmettre une information utile afin de prévenir certains comportements risqués. Cependant dans le cas de la cybersécurité, l’information brute peut s’avérer difficilement compréhensible pour des collaborateurs non techniques. Ainsi, une campagne de sensibilisation à la cybersécurité est un objet hybride qui tend naturellement plus vers la formation que la communication.
La formation en ligne, ou e-learning, est la modalité de base pour une entreprise qui souhaite sensibiliser des centaines voire des milliers d’utilisateurs à la cybersécurité.
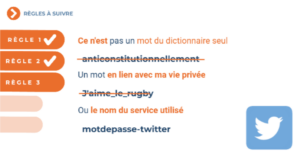
Comme dans toute approche pédagogique la carte des thèmes et notions à couvrir est la clé de voute d’un programme de sensibilisation consistant. C’est le rôle d’une équipe pédagogique épaulée d’ingénieurs sécurité que de co-construire cette cartographie des concepts clés à transmettre. La production des contenus doit également respecter les règles de l’art de la pédagogie, comme l’activation, la répétition, l’ancrage des connaissances ou encore les mises en situation.
Mais la sensibilisation ne s’arrête pas là !
Tout aussi essentiel, l’exercice de simulation de phishing est une seconde modalité de sensibilisation à la cybersécurité. C’est un moyen efficace de sensibiliser par l’action, de tester les acquis et le niveau de connaissances avant et après une campagne e-learning.
Une campagne de faux phishing teste des groupes d’utilisateurs plusieurs fois avec des emails variés. En effet selon le contenu des faux emails d’hameçonnage les réflexes des utilisateurs seront éprouvés différemment. La simulation de phishing est donc une démarche structurée et répétitive qui ne s’improvise pas. Découvrir notre guide de la simulation de phishing.
En résumé, une campagne de sensibilisation à la cybersécurité s’articule autour des deux axes complémentaires que sont la formation théorique et pratique. Dans les deux cas la finalité est la même, identifier et corriger les comportements utilisateurs qui font courir un risque à l’entreprise.
2 : Comment mesurer la performance d’une campagne de sensibilisation ?
Avant de répondre à cette question, il est important de comprendre l’objectif d’une campagne de sensibilisation.
Premier cas, la campagne est menée en réponse à une obligation de conformité ou une volonté de certification . Par exemple, la norme ISO 27001 recommande de mettre en œuvre tous les moyens pour former les ressources humaines. En ce sens, l’action de sensibilisation peu impacter directement le bon déroulement de la politique de gestion de la sécurité du SI.
La campagne peut également résulter d’une action de prévention ou de curation à une cyberattaque. Dans tous les cas, intégrer le facteur humain à son analyse de risques semble nécessaire. Pour autant les outils classiques de sensibilisation, ont une portée relativement limitée en termes de quantification des risques.
L’indicateur phare d’une campagne de sensibilisation c’est le taux de progression global des apprenants. Ce taux de progression indique que les apprenants ont suivi un certain nombre d’heures de formation sur le volume d’heure total que compte la sensibilisation.
Il est possible de compléter cette mesure avec celles des résultats d’une campagne de phishing. Cette dernière a le mérite de donner des indicateurs de mesure plus précis que le taux de progression e-learning : le taux d’ouverture des différents emails de la campagne, le taux de clic sur les liens malveillants ou encore le le taux de soumission des formulaires hebergés sur des landing page piègées. Il est également possible d’analyser les résultats selon les critères de la liste d’envoi (service de l’entreprise, agence géographique etc.).

Ces mesures sont utiles mais ne donnent pas suffisamment d’information sur l’exposition des apprenants à tel ou tel risques de sécurité informatique. Quid de la sécurisation des connexions de l’utilisateur ou la mobilité professionnelle ?
En résumé, les approches et indicateurs de mesure de la performance d’une campagne de sensibilisation (phishing ou el-earning) semblent incomplets. Pour protéger un collaborateur des risques réels qui le menacent, il est possible d’aller plus loin.
3 : L’approche par le Custom Learning
Si l’objectif d’une campagne de sensibilisation est de protéger l’entreprise des cyber risques auxquels sont exposés ses collaborateurs, alors l’évaluation initiale des connaissances est essentielle.
C’est sur cette philosophie que repose le custom learning. Une approche personnalisée qui vise à évaluer le niveau de connaissance d’un collaborateur AVANT de lui prescrire une mise à niveau avec une formation sur mesure.
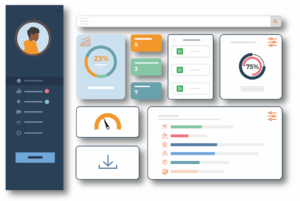
Pour mieux comprendre le Custom Learning, voici comment nous avons décidé de l’implémenter dans notre solution e-learning de sensibilisation à la cybersécurité.
◼︎ Première étape : Evaluer les connaissances.
Chaque apprenant passe un quizz de 30 questions qui permet d’évaluer son niveau de connaissances. Le questionnaire embrasse une dizaine de thématiques clés. Le niveau de difficulté des questions varie en fonction des réponses de l’apprenant. À l’issue de ce quizz d’évaluation un cyber score est attribué à l’apprenant.
◼︎ Deuxième étape : Sensibiliser aux véritables enjeux.
Sur la base de ce cyberscore, l’apprenant se voit proposer un parcours de sensibilisation. Concrètement, un ensemble de contenus sont proposés à l’apprenant pour la mise à niveau de ses connaissances. Ainsi, l’apprenant ne perd plus de temps à visionner des contenus sur des notions qu’il maîtrise déjà. De ce fait le custom learning améliore également le niveau d’engagement des apprenants.
◼︎ Troisième étape : Tester les acquis et progresser.
En fin de parcours, l’apprenant repasse un quizz qui doit permettre d’évaluer son niveau de connaissance post sensibilisation. Selon les dernières lacunes identifiées il sera possible d’attribuer à l’apprenant une dernière séquence de mise à niveau plus ciblée. À ce stade une campagne de simulation de phishing pourrait également être révélatrice. La sensibilisation ne s’arrête pas pour autant, pour acculturer les nouveaux arrivants et travailler la rétention des connaissances, nous conseillons de mettre en place une routine de sensibilisation annuelle.
Le custom learning répond à un enjeu pédagogique d’adaptation des parcours de sensibilisation. En pratique, chaque apprenant possède un cyberscore d’entrée et de sortie de campagne. Ce cyberscore est automatiquement calculé pour dix compétences cyber essentielles.
Le responsable de la campagne de sensibilisation n’intervient dans aucune des trois étapes citées plus haut; notre solution se charge de calculer les cyberscores et de créer les parcours personnalisés de sensibilisation pour chaque apprenant.
Consolidé à l’échelle de l’entreprise, le cyberscore devient un radar de maturité des compétences SSI de l’entreprise. Autrement dit, un indicateur clé pour le RSSI qui souhaite apprécier les risques liés aux facteurs humain. Le Custom Learning transforme la manière d’appréhender les campagnes de sensibilisation.
Validez les compétences. Pas les heures formation.
Pour en savoir plus sur le Custom Learning.


