Skip to content
+1 Million d’utilisateurs déjà sensibilisés
+100 référentiels disponibles dans Auditool
Optimisez votre temps de travail
  • Demandez votre essai gratuit
  • contact@test-vitrine.june-factory.com

Espace clients

Logo June Factory
  • Nos produits

    June Factory

    Nos logiciels

    Plateforme de pilotage des conformités et des compétences.

    En savoir plus
    • Tarifs
    • Essai gratuit Phosforea
    • Essai gratuit Auditool
    Auditool
    Audit et contrôle interne

    Orchestrez vos campagnes

    Gouvernance Risques et Conformité

    Pilotez vos conformités

    Phosforea
    Sensibilisation et formation

    Pilotez les compétences

    Test de phishing

    Testez les réflexes

  • Use Case

    June Factory

    Nos logiciels

    Plateforme de pilotage des conformités et des compétences.

    En savoir plus
    • Tarifs
    • Essai gratuit Phosforea
    • Essai gratuit Auditool
    Equipes Cyber

    RSSI, DPO, DSI

    Sensibilisation à la cybersécurité

    Développez les connaissances

    Simulation de phishing

    Testez les réflexes

    Formation à la cybersécurité

    Développez les compétences

    Conformité en cybersécurité

    Pilotez la conformité

    Equipes audit et contrôle interne

    Métiers, directions qualité-conformité, audit

    Contrôle continu des opérations

    Vérifiez l'application des procédures

    Supervision des risques

    Détectez les écarts de conformité

    Audit et inspection

    Evaluez l'efficacité du contrôle interne

  • Tarifs
  • Ressources
  • A propos
    • Entreprise
    • L’équipe
    • Partenaire
  • Contact

Demander une démo

Vous souhaitez tester un outil ? Prenez contact directement avec nos équipes pour réserver votre démo.

    Votre demande*


    Sélectionner un ou plusieurs


    Articles, Phosforea, Ressources

    Le futur de la maturité cyber n’est plus ce qu’il était…
    30 avril 2024 Michael Fernandez

    Les défis de la sécurité informatique évoluent, mettant une pression croissante sur les RSSI. Une étude révèle qu’un grand nombre d’entre eux souffrent d’un stress intense. La clé réside dans la gestion efficace des risques, avec une approche pragmatique et des outils adaptés, mais également dans la formation des collaborateurs. Explications.

    La charge mentale du RSSI explose

    60 % des RSSI seraient soumis à un stress quotidien intense, selon une étude du Cesin parue en novembre 2023…

    Supervision de la sécurité des infrastructures, du réseau, des applications, des projets, des accès, préparation à l’intégration de nouvelles contraintes réglementaires, formation et sensibilisation des collaborateurs, analyse de risques, rédaction de processus, et mesures correctives de sécurité des opérations, la liste n’en finit plus. Mais un constat s’impose, si le spectre des sujets à traiter est large et que le volume de tâches associées se démultiplie, toutes choses égales par ailleurs alors la charge (mentale) du RSSI explose.

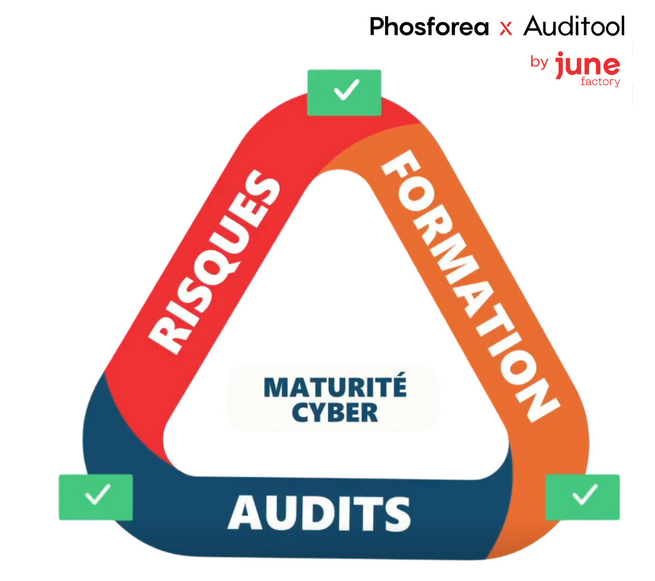
    Face à cette réalité qui touche les entreprises comme les administrations, de toutes tailles, le salut réside peut-être dans la recherche d’un dénominateur commun qui permet d’ordonner toutes ces actions à traiter. En effet, quel est le point commun de ces 99 tâches hebdomadaires ? La réponse tient en deux syllabes :  RIS-QUE. Plus précisément, le besoin vital pour toute organisation d’identifier, d’évaluer et de corriger les risques qui la menacent. Mais attention, il ne s’agit pas de procéder à une analyse de risques pointue type EBIOS RM, mais de s’inspirer d’un cadre plus large de gestion des risques macros et de la certitude qu’ils sont sous contrôle.

    Entre les cyber-risques et les contrôles de sécurité…

    Il est d’usage de démarrer une analyse de risques par un découpage des activités, des processus métiers et des actifs nécessaires au bon fonctionnement de l’entreprise (respect de la stratégie, de la qualité de la production et des réglementations).

    Cette cartographie de départ, propre à chaque organisation, est traditionnellement enrichie d’une estimation fine des risques. Si le mieux est l’ennemi du bien, alors le RSSI qui commence par identifier ses Top risques par zone de découpage, avant de les quantifier, aura déjà réalisé un premier pas important. Le second, plus pragmatique, vise à assigner pour chaque risque, 3 à 5 points de contrôle factuels. L’objectif étant de s’assurer que les règles de sécurité définies sur un processus métier et des actifs soient respectées, voire améliorées.

    En somme, c’est la capacité de contrôler régulièrement le respect des règles de sécurité qui rend l’analyse de risques exploitable. Une plateforme de gestion d’audit comme Auditool qui permet de piloter des campagnes de contrôles réguliers sur ces Top risques peut s’avérer d’une grande aide. D’autant plus lorsque le RSSI peut déléguer les contrôles, dont les preuves seront tracées et conservées, à d’autres équipes grâce à une intégration des solutions d’audit et de gestion de projets de l’entreprise. Ce qui fonctionne également avec l’attribution des actions correctives.

     …il y a des hommes et des femmes à former à la cybersécurité

    Dans certains cas la mauvaise application d’une règle de sécurité relève simplement d’un non-savoir.

    Exemple en situation de crise :  Comment réagir en cas d’une attaque ? Est-ce que les personnes connaissent bien les premières tâches urgentes à réaliser, connaissent les manipulations des outils pour cela, connaissent le processus global pour partager et communiquer de façon coordonnée dans une période compliquée ?

    Exemple au quotidien : Comment s’assurer que les différentes équipes qui individuellement affectent des droits d’accès pour leurs besoins opérationnels n’occasionnent pas par leur activité légitime un dépassement des prérogatives des personnes par des droits cumulés ? Comment utiliser les processus et les outils pour cela ?

    Une action corrective peut donc prendre la forme d’une mise à niveau des connaissances. À l’échelle d’une organisation qui mène plusieurs campagnes de contrôles réguliers, cela pourrait donc représenter des dizaines de contenus de sensibilisation et de formation sur-mesure et par utilisateur.

    Naturellement, ce n’est pas au RSSI, déjà bien occupé, de préconiser les contenus à suivre pour chaque défaut de conformité constaté sur le terrain. Ce n’est pas non plus le rôle, d’un middle manager ou d’un auditeur interne chargé d’exécuter un contrôle. En revanche, c’est notre rôle chez June Factory, de réfléchir à vous simplifier la tâche. C’est la mission que s’est donnée Phosforea cette année, en se rapprochant de la solution Auditool.

    Pour aller au bout de ce nouveau paradigme, où la formation répond à un défaut de conformité constatée sur le terrain, la clé réside dans le suivi de la montée en compétences. Ainsi les évaluations sous forme de questionnaires avancés, de simulations d’attaques de phishing ou de revues d’audits, servent à suivre la progression de chaque collaborateur. Consolidé à l’échelle d’une organisation, c’est un véritable radar de maturité des connaissances qui émerge.

    En route vers l’amélioration continue

    La clôture du plan de remédiation d’une campagne d’audit signe un premier jalon important, celui d’un premier tour de roue… celle de Deming (Plan-Do-Act-Check). Le premier d’une longue série d’amélioration incrémentale qui fera progresser la maturité cyber de l’organisation.

    Pour piloter les compétences et les conformités cybersécurité et suivre l’ensemble des recommandations de l’ANSSI, le RSSI n’aura qu’à suivre des dashboard présentant le taux de conformité par campagne ainsi que les scores d’évaluation des compétences cyber de l’ensemble des utilisateurs de l’entreprise… avec un focus process métier ou service. La boucle est bouclée, il n’y a plus qu’à relancer la roue.

    • guide
    • maturité-cyber
    Michael Fernandez
    Michael Fernandez

    Navigation de l’article

    Previous

    Recherche…

    Principales catégories

    • Ressources (28)
      • Articles (15)
      • Auditool (8)
      • Phosforea (19)
      • Webinaire (13)

    Tags

    actualités asana audit DevSec ebios Faux-Phishing guide Human-Risk Interview iso jira manager maturité-cyber pentest sensibilisation Événement

    Related posts

    Phosforea, Ressources, Webinaire

    Maturité Cyber : comment auditer son organisation selon le guide d’Hygiène et de Sécurité de l’ANSSI ?

    30 avril 2023 Michael Fernandez

    Comment évaluer sa maturité cyber sans tomber dans l’écueil de l’usine à gaz ? Ou pire encore, sans que le plan d’actions ne débouche sur une amélioration de la posture cyber de l’organisation. L’ANSSI met à disposition un guide d’hygiène et de sécurité informatique pour aider les entreprises en ce sens.Pour autant, auditer son organisation […]

    Phosforea, Ressources, Webinaire

    Maturité cyber: savez-vous où vous en êtes ?

    3 février 2023 Michael Fernandez

    Cas pratique: Guide d’Hygiène et de sécurité de l’ANSSI (GHSA). L’année 2022 est terminée et vous avez fait un immense travail de mise à niveau de la protection de votre entreprise ou de votre administration. Vient maintenant le temps du bilan, celui où l’on se pose un peu pour constater les fruits de son travail […]

    Articles, Phosforea, Ressources

    Guide du Faux Phishing

    2 septembre 2021 Michael Fernandez

    Le faux phishing aussi appelé simulation de phishing est un exercice pratique de sensibilisation à la cybersécurité. Pour le RSSI c’est un excellent moyen de sonder le risque lié au facteur humain et d’adapter sa feuille de route en conséquence. Ce guide a pour but d’illustrer concrètement comment monter une campagne de faux phishing et […]

    Logo June Factory
    Softwares de pilotage des conformités et des compétences Cybersécurite
    Contactez-nous
    • contact@test-vitrine.june-factory.com
    Software
    • Audit et conformité
    • GRC
    • Sensibilisation et formation
    • Test de phishing
    • Accès au LMS Phosforea
    • Accès au Audit
    A propos
    • Tarifs
    • Entreprise
    • L'équipe
    • Faq
    • Ressources
    • Contactez-nous
    Use Case
    • Equipes cyber
    • Sensibilisations à la cybersécurité
    • Simulation de phishing
    • Formation à la cybersecurité
    • Audit de conformité cyber
    Use Case
    • Equipes audit et contrôle interne
    • Métiers contrôle continu
    • Directions supervision des risques
    • Audit indépendant
    Contactez-nous
    • contact@test-vitrine.june-factory.com
    Menu
    • Mentions légales June Factory
    • Mentions légales Phosforea
    • Politique de gestion des cookies
    • Politique de confidentialité
    • Conditions générales d’utilisation

    © June Factory | 2024

    Menu
    • Mentions légales June Factory
    • Mentions légales Phosforea
    • Politique de gestion des cookies
    • Politique de confidentialité
    • Conditions générales d’utilisation
    Logo June Factory
    Gérer le consentement

    Afin de fournir les meilleures expériences, nous utilisons des technologies telles que les cookies pour stocker et/ou accéder aux informations relatives à l'appareil. Le fait de consentir à ces technologies nous permettra de traiter des données telles que le comportement de navigation ou des identifiants uniques sur ce site. Le fait de ne pas consentir ou de retirer son consentement peut avoir un effet négatif sur certaines caractéristiques et fonctions.

    Functional Toujours activé
    Le stockage technique ou l'accès est strictement nécessaire dans le but légitime de permettre l'utilisation d'un service spécifique explicitement demandé par l'abonné ou l'utilisateur, ou dans le seul but d'effectuer la transmission d'une communication sur un réseau de communications électroniques.
    Preferences
    The technical storage or access is necessary for the legitimate purpose of storing preferences that are not requested by the subscriber or user.
    Statistiques
    The technical storage or access that is used exclusively for statistical purposes. Le stockage ou l'accès technique est utilisé exclusivement à des fins statistiques anonymes. En l'absence de citation à comparaître, de conformité volontaire de la part de votre fournisseur d'accès à Internet ou d'enregistrements supplémentaires de la part d'un tiers, les informations stockées ou extraites à cette seule fin ne peuvent généralement pas être utilisées pour vous identifier.
    Marketing
    The technical storage or access is required to create user profiles to send advertising, or to track the user on a website or across several websites for similar marketing purposes.
    • Gérer les options
    • Gérer les services
    • Gérer {vendor_count} fournisseurs
    • En savoir plus sur ces finalités
    Voir les préférences
    • {title}
    • {title}
    • {title}