

Pilotez vos conformités cyber grâce à la gestion de contrôle de sécurité continu périodique
Prouvez au régulateur que vous réaliser quotidiennement des contrôles de sécurité qui engendrent des actions correctives améliorant la couverture des risques.
Demander une démo
Vous souhaitez tester un outil ? Prenez contact directement avec nos équipes pour réserver votre démo.


+1 Million d’utilisateurs déjà sensibilisés


Ils nous font confiance
CONFORMITÉ CYBER
Intégrez des contrôles de sécurité continus et périodiques
dans vos actions de gestion des conformités.
Vérifiez réguluèrement la conformité des opérations
Identifiez les besoins de formation et de sensibilisation des équipes
Ajustez vos politiques et procédures de sécurité
1. Orchestration du contrôle continu
Intégrez vos politiques et procédures de sécurité dans des listes de contrôle à diffuser directement auprès des équipes en charge d'évaluer au quotidien l'application des directives organisationnelles. Structurez des campagnes de contrôle continu sur les périmètres critiques de votre SI.

2. Réalisation des audits périodiques
Planifiez vôtre plan annuel d'audit de conformité. Croisez vos référentiels internes , normatifs et réglementaires pour synthétiser vos points de contrôles. Auditez et relevez les non-conformités qui feront l'objet d'action corrective.

3. Animation des plans d'action
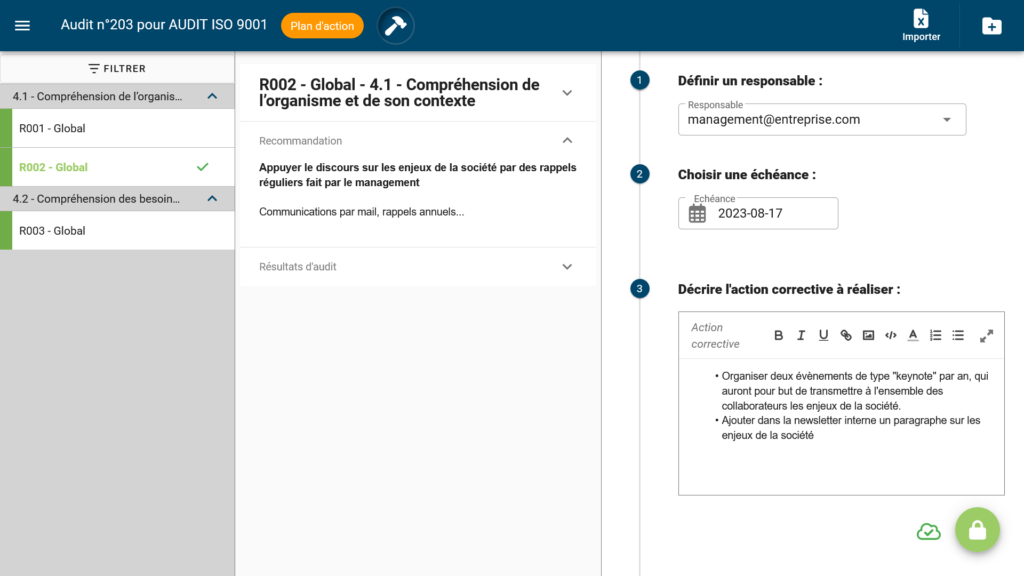
Idée : les campagnes de contrôle continu et les audits périodiques détectent des non conformité qui donnent lieu à des suggestion d'action de remédiation. Ces dernières sont consolidées dans des plans d'actions correctives, exportés dans l'outil de gestion de projets internes. L'attribution d'un responsable d'action , un jalon et une explication de l'action à réaliser permettent de préparer la revue d'audit.

4. Supervision de la conformité
Idée : les campagnes de contrôle continu et les audits périodiques génèrent des statistiques de conformité qu'il est possible d'analyser. La cloture des actions correctives lors des revues d'audit permet de mettre à jour les statistiques et de suivre la progression. L'intégration des contrôle entre les trois lignes permet d'évaluer le dispositif et d'améliorer les procédures et politiques.


Conformité cyber
Pilotez la conformité des opérations en continu
SOFTWARE AUDITOOL
Logiciel de pilotage des conformités cybersécurité
-
+100 référentiels disponibles
-
Planification de campagne de contrôles continu et périodique
-
Gestion des plans d'actions correctives
-
Supervision de la conformité des partenaires
-
ISO27001
-
ISO27005
-
ISO14001
-
ISO50001
-
RGPD
-
Gestion de projets
-
Personnel informatique
Bibliothèque de référentiel
Les principales normes de cybersécurité
-
Mise à jour régulière
-
Versionning
-
Anotation
-
Plusieurs langues
Découvrez notre référentiel NIS2 d'évaluation des prestataires informatiques.
✔ 1 accès sandbox durant 7 jours
✔ 10 exigences rédigées
✔ Possibilité de tester avec un fournisseur
Demander une démo
Vous souhaitez tester un outil ? Prenez contact directement avec nos équipes pour réserver votre démo.

Logiciel de sensibilisation et de formation à la cybersécurité
- Création no code de parcours
- Génération automatisée de parcours
- Statistiques de campagne
- Partage de ressource documentaire

Clients
Nos solutions sont reconnues par les professionnels
de la cybersécurité et de l'audit.
Auditool permet de gagner en efficacité dans la réalisation des audits et d'avoir des statistiques pertinentes permettant la couverture exhaustive des Plans d'Audit. L'équipe dédiée à l'outil est d'une réactivité sans faille et fait bénéficier ses clients d'une forte proximité ainsi que d'une plateforme de remontée des incidents.
Ergonomie intuitive, facilité d'import de matrices d'audit, gain de temps non négligeable Échanger Excel et Word par cet outil devenait une évidence. Un outil qui intègre les matrices d'audit très facilement, avec des livrables personnalisables qui reprennent bien les données de l'audit. Un suivi de tous les audits en cours, un automatisme sur la génération des plans d'actions.


La boîte à outils du RSSI
Identifier une tentative d'ingénierie sociale, sécuriser ses usages métiers, avoir les bons réflexes en cas d'incident de sécurité, piloter la conformité NIS2 ou ISO27001... tout cela s'apprend.