Déclenchez les formations métiers qui limitent vos risques en elearning présentiel blending learning

Des formations métiers pour garantir l'application de vos règles de gouvernance, limiter les risques sur la production et se conformer aux réglementations.

Demander une démo

Vous souhaitez tester un outil ? Prenez contact directement avec nos équipes pour réserver votre démo.

    Votre demande*


    Sélectionner un ou plusieurs


    +1 millions apprenants déjà formés

    94%

    Satisfaction globale

    Enregistré sur nos formations présentielles en 2023

    98%

    Satisfaction apprenant

    Enregistré sur la qualité d'intervention des formateurs

    Ils nous font confiance

    FORMATION

    Alignez les compétences de vos équipes sur vos directives organisationnelles

    Construisez un plan de formation métier cohérent avec votre GRC

    1

    Corrigez les non-conformités relevées par le contrôle interne avec de la formation

    2

    Préparez vos homologations et démontrez votre conformité au régulateur

    3

    Découvrez nos formations E-learning présentielle blended learning

    Demander une démo

    Vous souhaitez tester un outil ? Prenez contact directement avec nos équipes pour réserver votre démo.

      Votre demande*


      Sélectionner un ou plusieurs


      • RGPD et DPO

        Principes fondamentaux du RGPD. Rôle et responsabilités du DPO. Plan d’actions de mise en conformité

      • ISO 27001 Fond

        ISO 27001 fondamentaux, Lead Auditor, Lead Implementor. Méthodes et techniques de mise en oeuvre d'un SMSI.

      • ISO 27001 LI

        ISO 27001 fondamentaux, Lead Auditor, Lead Implementor. Méthodes et techniques de mise en oeuvre d'un SMSI.

      • ISO 27001 LA

        ISO 27001 fondamentaux, Lead Auditor, Lead Implementor. Méthodes et techniques de mise en oeuvre d'un SMSI.

      • EBIOS

        Méthode analyse de risques. Etude de cas. Examen de certification. Concepts et techniques de gestion des risques

      • Fondamentaux SSI

        Savoir détecter les problèmes de sécurité. Atelier participatif. Revue des principales menaces informatiques.

      • ISO 27005

        Méthodes et techniques du processus de gestion des risques ISO/IEC 27005. Etude de cas. Examen de certification.

      • Sécurité des infrastructures IT

        Sécurité des réseaux et des télécommunications. Sécurité opérationnelle. Atelier présentiel Gestion d'incident sur le SI.

      • Administration système et réseaux

        Sécurité des réseaux et des télécommunications. Sécurité des applications. Gestion du plan de continuité d’activité.

      • Personnels IT novice

        Intégration de la Cybersécurité dans la Gouvernance et dans les projets de l’Entreprise. Sécurité des infrastructures et réseaux.

      • Personnels IT avancée

        Mesures de sécurité organisationnelle. Mesures d’exploitation du SI. Mesures de gestion des incidents et de continuité.

      • Management d'un programme audit

        Déployer un programme d'audit. Piloter un plan d'action de mise en conformité. Rédiger un rapport d'audit et le présenter.

      • Sécurité dans les projets

        Notion de test de sécurité et de traitement du risque. Gestion du dossier sécurité et maintien en condition de sécurité.

      • Critères communs

        Savoir utiliser les CC pour spécifier, développer et valider les exigences de sécurité. Atelier rédaction de profil de protection et de cible de sécurité.

      • Sécurité dans les développements intermédiaire

        Vulnérabilités et référentiel OWASP. Cycle de développement tests, recette, livraison, sécurité de l’exploitation.

      • Sécurité dans les développements avancé

        Référentiel OWASP. Atelier manipulation offensive. Spécialité WEB, JAVA, PYTHON, CLOUD.

      • Certified Ethical Hackers

        Apprendre à détecter des intrusions. Savoir gérer des incidents et interpréter des logs. Accès labs et 20 modules CEH V12.

      Hicham W. Auditeur Sécurité Banque

      Auditool permet de gagner en efficacité dans la réalisation des audits et d'avoir des statistiques pertinentes permettant la couverture exhaustive des Plans d'Audit. L'équipe dédiée à l'outil est d'une réactivité sans faille et fait bénéficier ses clients d'une forte proximité ainsi que d'une plateforme de remontée des incidents.

      Pascal L. DSI

      Ergonomie intuitive, facilité d'import de matrices d'audit, gain de temps non négligeable Échanger Excel et Word par cet outil devenait une évidence. Un outil qui intègre les matrices d'audit très facilement, avec des livrables personnalisables qui reprennent bien les données de l'audit. Un suivi de tous les audits en cours, un automatisme sur la génération des plans d'actions.

      Thierry D. RSSI

      Au CNES la protection du Système d’Information est une priorité. Nous avons mis en place une campagne de sensibilisation en plusieurs étapes pour l’ensemble du personnel.

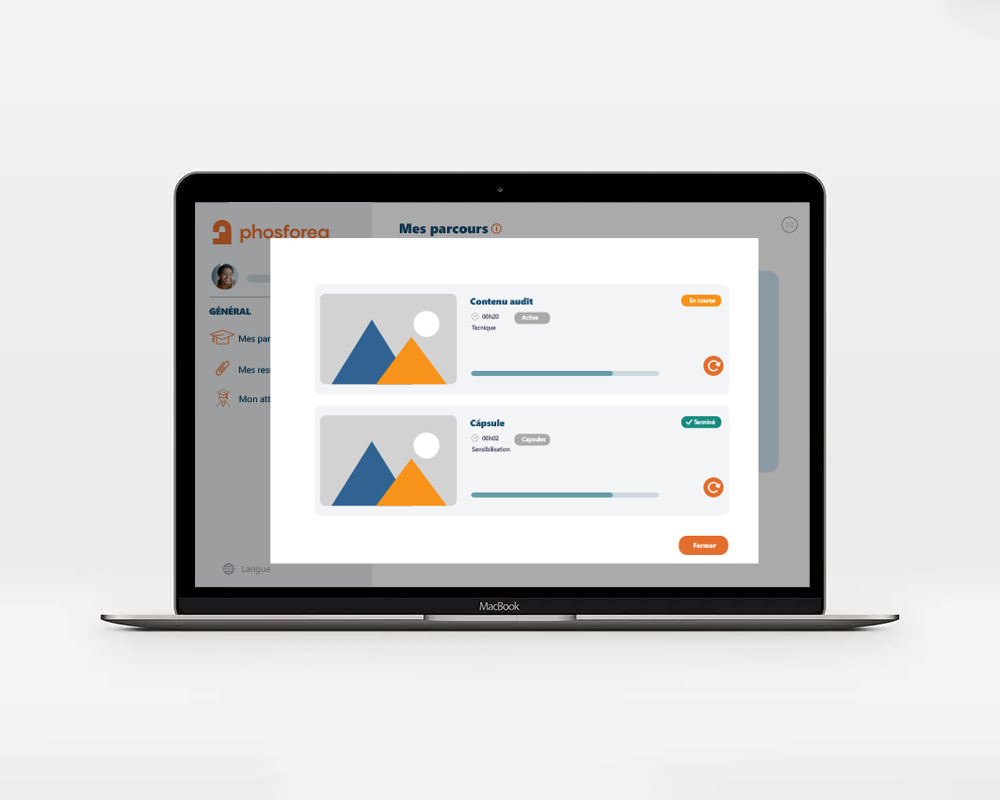
      Logiciel de sensibilisation et de formation e-learning

      Créez des campagnes de sensibilisation et de formation sur mesure, pilotez les compétences de votre organisation.   

      image-compare-2image-compare-2-phosforea

      La Sécurité dans les développements en synthèse.

      La boîte à outils du RSSI

      Identifier une tentative d'ingénierie sociale, sécuriser ses usages métiers,  avoir les bons réflexes en cas d'incident de sécurité, piloter la conformité NIS2 ou ISO27001... tout cela s'apprend.

      Sensibilisation cyber

      Conformité cyber